
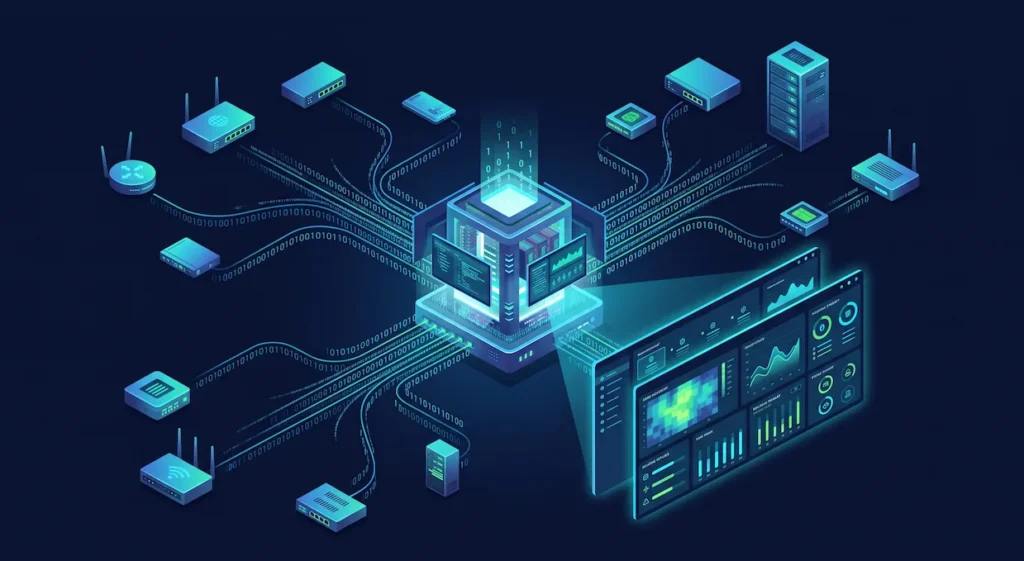
تسلط بر تاریکخانه شبکه: چرا سازمان شما به مدیریت متمرکز لاگها نیاز دارد؟
در بسیاری از سازمانها، زمانی که یک نشت اطلاعاتی رخ میدهد یا سروری به صورت مشکوک از دسترس خارج میشود، اولین سوال مدیران این است: «چه کسی و در چه زمانی این کار را انجام داد؟». متاسفانه در شبکههایی که فاقد معماریِ امنیتی استاندارد هستند، پاسخ به این سوال تقریباً غیرممکن است؛ زیرا ردپای هکرها یا مقصرین داخلی در میان هزاران خط دیتای پراکنده گم میشود. برای روشن کردن این تاریکخانه، سازمانهای پیشرو از سیستمهای پیشرفتهی مدیریت متمرکز لاگ (Centralized Log Management) و تحلیل رویدادها استفاده میکنند. در این مقاله به بررسی اهمیت این معماری در کشف زودهنگام تهدیدات میپردازیم.
لاگ (Log) چیست و چرا حیاتیترین داراییِ امنیتی شماست؟
تمامی تجهیزات شبکه (از روترها و فایروالها گرفته تا سرورهای ویندوزی، لینوکسی و حتی سیستمهای تلفن)، هر اتفاقی که درونشان رخ میدهد را در قالب فایلهای متنی به نام «لاگ» ثبت میکنند. لاگینهای موفق و ناموفق، تغییر در دسترسی کاربران، حذف شدن فایلها و پورتاسکنها، همگی رویدادهایی (Events) هستند که در این فایلها نوشته میشوند.
مشکل اینجاست که در یک شبکه سازمانی با دهها سرور و تجهیزات مختلف، روزانه میلیونها خط لاگ تولید میشود. بررسی دستیِ این رویدادها توسط مدیر شبکه، دقیقاً مانند پیدا کردن سوزن در انبار کاه است.
خطرات مهلکِ پراکندگی رویدادها در شبکههای سازمانی
فقدان یک سیستم یکپارچه برای جمعآوری و تحلیل این رویدادها، سازمان را با دو بحران امنیتی بزرگ مواجه میکند:
۱. شکار دیرهنگام حملات سایبری (Brute-Force)
فرض کنید یک هکر در حال تلاش برای حدس زدن رمز عبور اکتیودایرکتوری یا روتر میکروتیک شماست و هزاران بار پسورد اشتباه وارد میکند. اگر سیستمی برای پایش لحظهایِ لاگها وجود نداشته باشد، تیم IT زمانی متوجه حمله میشود که هکر وارد سیستم شده و باجافزار خود را اجرا کرده است.
۲. پاک شدن ردپاها و عدم امکان پیگیری حقوقی
هکرهای حرفهای و بدافزارها، بلافاصله پس از نفوذ به سرور، لاگفایلهای محلی (Local Logs) سیستم را پاک میکنند تا ردپای خود را از بین ببرند. در این حالت، سازمان پس از هک شدن، هیچ مدرک و سند قانونی برای پیگیری نحوه نفوذ، زمان دقیق نشت اطلاعات یا شناسایی سیستمِ آلوده در دست نخواهد داشت.
راهکار مهندسی: استقرار سیستمهای SIEM و تحلیل تلهمتری
برای رسیدن به امنیت پیشگیرانه، مهندسین زیرساخت از پلتفرمهای قدرتمند تحلیل تلهمتری و سیستمهای مدیریت رویداد و اطلاعات امنیتی (SIEM) استفاده میکنند. در این معماری، تمام تجهیزات شبکه تنظیم میشوند تا لاگهای خود را در همان لحظهی تولید (Real-time)، به یک سرور مرکزی، ایزوله و به شدت امن ارسال کنند.
ابزارهای پیشرو در این حوزه بسته به ابعاد سازمان و معماری دیتاسنتر متفاوت هستند:
- Splunk (اسپلانک): این پلتفرم تجاری، استانداردی جهانی برای پردازش کلاندادههای امنیتی در سازمانهای بسیار بزرگ با بودجههای سنگین محسوب میشود و قدرت تحلیلی بینظیری دارد.
- Wazuh (وازو): یک پلتفرم متنباز و فوقالعاده قدرتمند در حوزه SIEM و XDR که با نصب ایجنتهای سبک روی سرورها، تحلیل یکپارچهای از آسیبپذیریها، تغییرات فایلها و انطباقهای امنیتی ارائه میدهد.
- Graylog (گریلاگ): یک راهکار منعطف و سریع برای متمرکزسازی، فیلتر کردن و بصریسازی (Visualization) میلیونها خط دیتای خام در قالب داشبوردهای مدیریتی خوانا.
دستاوردهای تحلیل رویدادها (Event Analysis) برای سازمان
پیادهسازی این زیرساخت هوشمند، مزایای بینظیری برای امنیت اطلاعاتِ کسبوکارها به همراه دارد:
- کشف تهدیدات در لحظه: با نوشتن رولها (Rules) و هشدارهای اختصاصی، به محض اینکه یک کاربرِ غیرمجاز ۳ بار رمز عبور سرور مالی را اشتباه وارد کند، سیستم به صورت خودکار یک هشدار برای تیم امنیت ارسال میکند.
- جلوگیری از حذف مدارک: حتی اگر هکر کل سرور اصلی را پاک یا فرمت کند، تاریخچهی رویدادها از قبل به سرور لاگِ مرکزی ارسال شده است و ادمین میتواند دقیقاً مسیر نفوذ را ردیابی کند.
- رعایت استانداردهای بینالمللی: برای دریافت گواهینامههای امنیت اطلاعات مانند ISO 27001، داشتن سیستم متمرکز مدیریت رویدادها یک الزامِ غیرقابلچشمپوشی است.
نتیجهگیری
امنیت اطلاعات در سازمانهای مدرن، با خرید فایروالهای گرانقیمت تمام نمیشود. اگر نتوانید رویدادهای داخل شبکه خود را بخوانید و تحلیل کنید، همیشه در برابر تهدیداتِ پنهان، غافلگیر خواهید شد. استقرار و معماری سیستمهای مدیریت متمرکز لاگ با ابزارهایی نظیر Wazuh، Splunk یا Graylog یک تخصصِ عمیقِ مهندسی است که با ایجاد شفافیتِ مطلق در زیرساخت، امنیت پایدار را برای داراییهای دیجیتال شما به ارمغان میآورد