
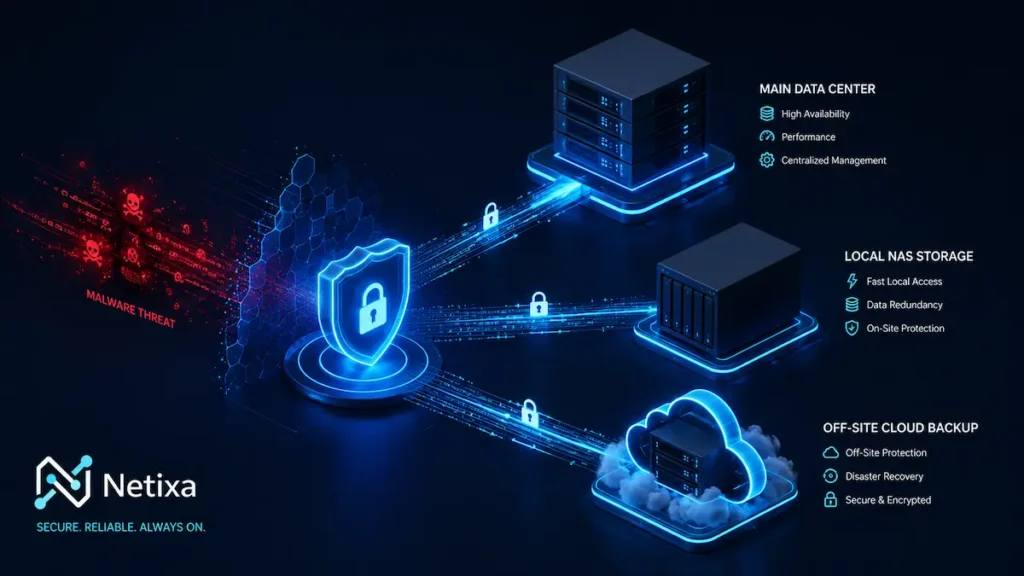
استاندارد بکاپ گیری ۳-۲-۱ چیست؟ (نجات شبکه از حملات باجافزاری)
در دنیای امروز که تهدیدات سایبری به پیچیدهترین حالت خود رسیدهاند، دیگر سوال این نیست که «آیا شبکه ما هک میشود؟»، بلکه سوال اصلی این است که «چه زمانی هک میشویم و چقدر برای آن آمادهایم؟». حملات باجافزاری (Ransomware) یکی از مهلکترین تهدیداتی هستند که میتوانند در کسری از ثانیه، تمام اسناد مالی، دیتابیسها و اطلاعات حیاتی یک کسبوکار را رمزنگاری و قفل کنند. در چنین بحرانی، پرداخت باج به هکرها هیچ تضمینی برای بازگشت اطلاعات نیست. تنها راهکار قطعی و مهندسیشده برای خنثیسازی این تهدید، استقرار استاندارد بکاپ گیری ۳-۲-۱ در معماری دیتاسنتر سازمان است.
باجافزارها چگونه زیرساخت سازمان را فلج میکنند؟
زمانی که یک باجافزار از طریق یک ایمیل فیشینگ یا پورتهای باز وارد شبکه سازمان میشود، به سرعت در لایههای مختلف شبکه گسترش مییابد (اصطلاحاً Lateral Movement). هدف اصلی این بدافزارها در شبکههای سازمانی، پیدا کردن سرورهای حیاتی مانند اکتیودایرکتوری، فایلسرورها و ماشینهای مجازی است.
هکرها به خوبی میدانند که مدیران شبکه از اطلاعات خود بکاپ میگیرند؛ به همین دلیل، نسل جدید باجافزارها ابتدا به سراغ سرورهای بکاپ میروند و آنها را نابود میکنند. پس از فلج شدن سیستمهای پشتیبان، رمزنگاری دیتای اصلی آغاز میشود و سازمان رسماً تمام دارایی دیجیتال خود را از دست میدهد.
استاندارد بکاپ گیری ۳-۲-۱ چیست؟ (قانون طلایی نجات)
برای جلوگیری از فاجعه از دست رفتن اطلاعات (Data Loss)، متخصصان زیرساخت از یک معماری جهانی و اثباتشده به نام استاندارد بکاپ گیری ۳-۲-۱ استفاده میکنند. این قانون تضمین میکند که در بدترین سناریوهای ممکن (هک، آتشسوزی دیتاسنتر یا خرابی سختافزار)، دیتا در کمترین زمان ممکن قابل بازیابی باشد. این معماری شامل سه رکن اساسی است:
نگهداری ۳ نسخه از دادههای سازمان
سازمان نباید تنها به یک دیتای اصلی اکتفا کند. بر اساس این قانون، باید حداقل سه کپی از دادههای حیاتی وجود داشته باشد: یک نسخه اصلی (Production Data) که در حال استفاده است و دو نسخه بکاپ (پشتیبان) که به صورت دورهای و خودکار از دیتای اصلی گرفته میشوند.
استفاده از ۲ رسانه (Media) ذخیرهسازی متفاوت
ذخیره کردن هر دو نسخه بکاپ روی یک دستگاه (مثلاً یک سرور فیزیکی واحد) اشتباهی استراتژیک است؛ زیرا خرابی سختافزاریِ آن دستگاه، هر دو نسخه را همزمان از بین میبرد. این استاندارد الزام میکند که نسخههای پشتیبان باید روی دو نوع بستر ذخیرهسازی متفاوت قرار گیرند. به عنوان مثال، یک نسخه روی فضای ذخیرهسازی تحت شبکه (NAS) و نسخه دیگر روی سرورهای ابری یا سرورهای ایزوله لینوکسی.
نگهداری ۱ نسخه در خارج از سایت (Off-site)
حتی اگر دو اصل قبلی را به درستی رعایت کنید، حوادث فیزیکی مانند آتشسوزی، سرقت سرورها یا قطعی سراسری برق دیتاسنتر میتواند تمام تجهیزات داخل سازمان را نابود کند. بنابراین، همیشه باید یک نسخه از بکاپها در یک مکان فیزیکی دیگر (دیتاسنتر ثانویه یا فضای ابری امن) نگهداری شود.
ارتقای امنیت: تلفیق این استاندارد با مخازن سختشده (Hardened Repositories)
در معماریهای مدرن دیتاسنتر، صرفاً اجرای قوانین پایه کافی نیست. مهندسان زیرساخت برای مقابله با باجافزارهای هوشمند، از راهکارهای نرمافزاری پیشرفتهای مانند Veeam Backup در ترکیب با سیستمعاملهای لینوکس استفاده میکنند. با ایجاد مخازن سختشده (Immutable Repositories)، فایلهای بکاپ به گونهای روی سرورهای لینوکسی قفل میشوند که حتی مدیر ارشد شبکه (Root Admin) و باجافزارها نیز تا پایان زمان تعیینشده، حق حذف یا تغییر آن فایلها را نخواهند داشت.
نتیجهگیری
از بین رفتن اطلاعات مالی و سازمانی، نقطهی پایان بسیاری از کسبوکارهاست. استقرار دقیق و مهندسیشدهی استاندارد بکاپ گیری ۳-۲-۱ یک هزینه یا کار تشریفاتی نیست؛ بلکه حیاتیترین لایه بیمه برای تداوم حیات سازمان شماست. طراحی و پیادهسازی این معماری توسط متخصصان زیرساخت شبکه، به شما این اطمینان را میدهد که در برابر پیچیدهترین حملات سایبری نیز، کسبوکارتان در کمترین زمان ممکن به مدار فعالیت بازمیگردد.