
استانداردسازی امنیت: مدیریت متمرکز آپدیت با WSUS در شبکههای سازمانی
در دنیای پرخطر امنیت سایبری، نصب سریع وصلههای امنیتی (Patches) یکی از مهمترین خطوط دفاعی هر کسبوکاری محسوب میشود. با این حال، رها کردن سیستمها برای دریافت خودکار این وصلهها از اینترنت، میتواند به یک فاجعهی مدیریتی و زیرساختی تبدیل شود. افت شدید سرعت اینترنت شرکت، ناسازگاری آپدیتهای جدید با نرمافزارهای حسابداری و از کار افتادن ویندوزها، تنها بخشی از این چالشهاست. در این مقاله به بررسی معماری اصولی برای مهار این مشکل و ضرورت مدیریت متمرکز آپدیت با WSUS در شبکههای سازمانی میپردازیم.
کابوس آپدیتهای مستقیم و کنترلنشده در سازمان
تصور کنید در سازمان شما ۱۰۰ کامپیوتر وجود دارد و مایکروسافت یک آپدیت امنیتیِ جدید با حجم ۱ گیگابایت منتشر میکند. اگر سیستمها به صورت پیشفرض و مستقیم به اینترنت متصل باشند، هر ۱۰۰ کامپیوتر شروع به دانلود مجزای این فایلِ ۱ گیگابایتی میکنند.
نتیجه این فرآیند، مصرفِ ناگهانی ۱۰۰ گیگابایت از ترافیک اینترنت شرکت و اشغال شدنِ کاملِ پهنای باند است. در این حالت، سرعت اینترنت به قدری افت میکند که حتی ارسال یک ایمیل ساده یا باز کردن پورتال اتوماسیونِ تحت وب برای کارمندان غیرممکن میشود. اینجاست که اهمیت یک سیستم متمرکز به شدت احساس میشود.
سرور WSUS چیست و چگونه شبکه را نجات میدهد؟
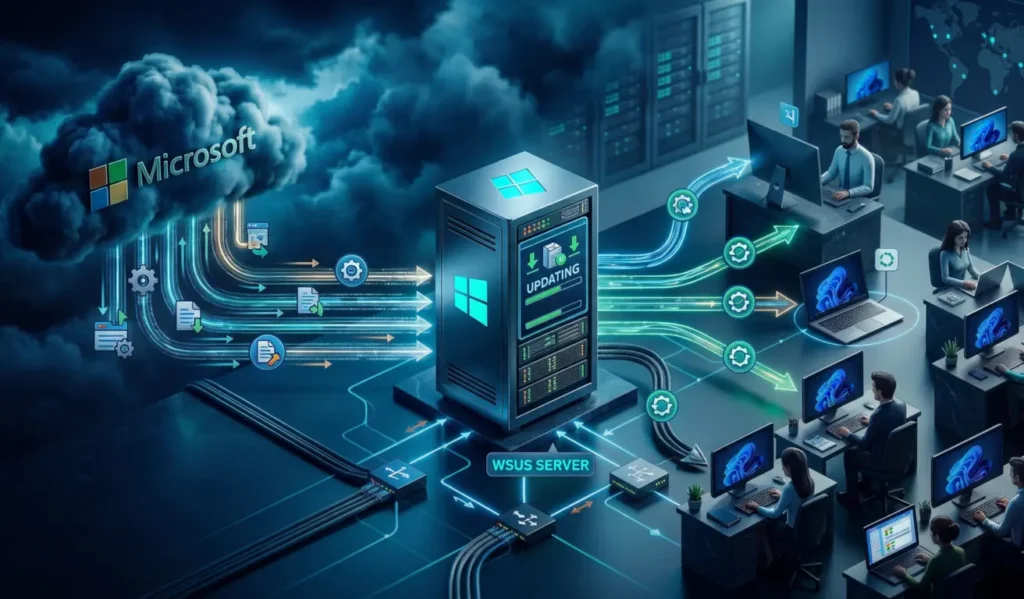
سرویس آپدیت ویندوز سرور یا Windows Server Update Services (به اختصار WSUS)، یک نقش (Role) کلیدی در سرورهای مایکروسافتی است که به عنوان یک پل ارتباطی و میانجی بین کامپیوترهای داخل شبکه و سرورهای مایکروسافت عمل میکند.
با پیادهسازی مدیریت متمرکز آپدیت با WSUS، سرورِ مرکزی شرکتِ شما تنها یک بار آپدیتِ ۱ گیگابایتی را از اینترنت دانلود میکند. سپس تمامی ۱۰۰ کامپیوترِ موجود در شبکه، به جای اتصال به اینترنت، آن آپدیت را با سرعتِ بسیار بالایِ شبکه محلی (LAN) از سرور WSUS دریافت میکنند. این معماری، مصرف پهنای باند اینترنت را به طرز چشمگیری (تا ۹۹ درصد) کاهش میدهد.
۳ مزیت طلایی مدیریت متمرکز آپدیت با WSUS
استقرار این سرور تنها به کاهش مصرف اینترنت ختم نمیشود؛ معماران شبکه برای رسیدن به اهداف زیر از این سیستم استفاده میکنند:
۱. ایجاد محیط تست (Test Group) برای جلوگیری از خرابی سیستمها
گاهی اوقات مایکروسافت آپدیتهایی منتشر میکند که دارای باگ هستند یا با نرمافزارهای بومی و حساسِ سازمان (مانند نرمافزارهای مالی یا CRM) تداخل دارند. در سیستم WSUS، مدیر شبکه ابتدا آپدیتهای جدید را فقط روی یک «گروه تست» (مثلاً چند کامپیوتر در واحد IT) نصب میکند. اگر پس از چند روز مشکلی مشاهده نشد، اجازه نصب آن را برای واحد مالی و سایر بخشهای شرکت صادر (Approve) میکند. این سطح از کنترل، مانع از فلج شدن ناگهانی کل سازمان میشود.
۲. گزارشگیری دقیق از وضعیت امنیتی کلاینتها (Compliance)
مدیران IT باید همواره بدانند وضعیت امنیت سیستمها در چه سطحی است. سیستم WSUS داشبوردهای گزارشگیریِ دقیقی ارائه میدهد که مشخص میکند کدام کامپیوترها در شبکه آپدیتهای حیاتی را دریافت نکردهاند، کدام سیستمها دچار خطا شدهاند و چه آسیبپذیریهایی روی کلاینتها باز مانده است.
۳. زمانبندیِ نصب و ریاستارت خارج از ساعات کاری
یکی از رویاعصابترین اتفاقات برای کارمندان، ریاستارت شدنِ ناگهانی ویندوز در وسطِ ساعات کاری برای نصب آپدیت است. با استقرار مدیریت متمرکز آپدیت با WSUS، مدیر شبکه مشخص میکند که آپدیتها در طول روز به صورت خاموش دانلود شوند، اما فرآیند نصب و ریاستارتِ سیستمها دقیقاً در ساعت ۲ بامداد (که هیچ کارمندی در شرکت حضور ندارد) انجام شود.
یکپارچگی WSUS با اکتیودایرکتوری (Group Policy)
برای اینکه هیچ کارمندی نتواند تنظیمات آپدیتِ کامپیوتر خود را دستکاری کند یا آن را غیرفعال سازد، متخصصین زیرساخت سرور WSUS را با سیاستهای اکتیودایرکتوری (GPO) یکپارچه میکنند. با اعمال این پالیسیها، تمامی کلاینتهای شبکه به صورت اجباری و خودکار به سمت سرور WSUS هدایت میشوند و منوی Windows Update در کامپیوترِ کاربران قفل میشود. این یکپارچگی، کنترل ۱۰۰ درصدیِ امنیت را در اختیار مدیران شبکه قرار میدهد.
نتیجهگیری: پیشگیری از باجافزارها با پچمنیجمنت
بسیاری از بزرگترین حملات سایبری در جهان (مانند باجافزارِ ویرانگرِ WannaCry)، دقیقاً از طریق حفرههای امنیتیِ ویندوزهایی انجام شدند که آپدیت نشده بودند. اعمال منظمِ وصلههای امنیتی (Patch Management) یک فعالیتِ تشریفاتی نیست، بلکه حیاتیترین اقدام برای جلوگیری از نفوذ هکرهاست. طراحی و اجرای معماری مدیریت متمرکز آپدیت با WSUS توسط معماران شبکه، به سازمان شما این قدرت را میدهد که بدون اتلاف پهنای باند و بدون ایجاد اختلال در کار پرسنل، همیشه در بالاترین سطح از امنیتِ نرمافزاری قرار داشته باشید.